
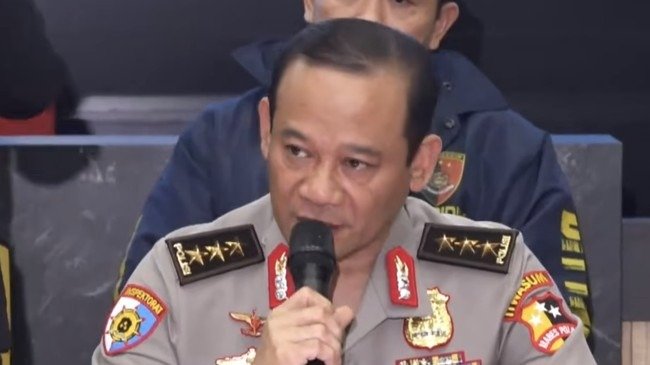
Kolomdata.id – Jakarta – Badan Reserse Kriminal Kepolisian Negara Republik Indonesia resmi menetapkan tiga orang sebagai tersangka dalam kasus dugaan penyadapan ilegal, penghapusan data elektronik, serta akses tanpa izin. Penetapan status tersangka tersebut diumumkan langsung oleh Kepala Bareskrim Polri Komjen Pol. Asep Safrudin di Mabes Polri, Jakarta Selatan, pada Selasa (3/11/2026). Ketiga tersangka diduga kuat melakukan penyadapan terhadap nomor telepon sejumlah pihak dengan cara yang tidak sesuai prosedur, termasuk menyadap saluran komunikasi Presiden RI.
Selain kepala negara, sasaran penyadapan yang dilakukan oleh para tersangka juga mencakup pejabat negara, tokoh-tokoh politik, kalangan media, tokoh organisasi kemasyarakatan, lembaga swadaya masyarakat, hingga pengusaha. Pengungkapan kasus ini sontak memantik kembali ingatan publik pada laporan media pada 2023 silam mengenai masuknya perangkat mata-mata Pegasus ke wilayah Indonesia.
Pegasus merupakan spyware atau perangkat lunak pengintai yang dikembangkan oleh NSO Group, perusahaan asal Israel. Economic Times pernah menyebut Pegasus sebagai spyware paling kuat yang ada saat ini karena kemampuannya menyusup ke ponsel, baik yang berbasis Android maupun iOS. Spyware sendiri adalah program yang dirancang untuk menembus pertahanan keamanan ponsel melalui “pintu belakang”. Apabila ponsel sudah terinfeksi, perangkat tersebut akan mengirimkan berbagai informasi mengenai aktivitas pemiliknya kepada pihak ketiga.
Berdasarkan laporan yang beredar pada 2023, Pegasus masuk ke Indonesia melalui dua perangkat milik Q Cyber Technologies Sarl yang melewati Bandara Soekarno Hatta pada 2020 dengan kode UKHI 1212635. Kemampuan Pegasus dalam mengeksplorasi celah keamanan yang belum ditemukan pada sistem operasi menjadi kekhawatiran tersendiri. Bahkan ketika ponsel sudah menggunakan tambalan keamanan terbaru, perangkat tersebut masih bisa dijebol. Keberadaan Pegasus sendiri pertama kali dilaporkan pada 2016 oleh The Citizen Lab, sebuah organisasi keamanan siber yang berbasis di Kanada. Saat itu, spyware tersebut berhasil masuk ke ponsel seorang aktivis hak asasi manusia bernama Ahmed Mansoor.
Pada September 2018, The Citizen Lab kembali merilis laporan bahwa 25 negara telah terinfeksi Pegasus. Infeksi tersebut diketahui menggunakan teknik spear fishing melalui pesan teks atau email yang dilengkapi tautan berbahaya. Memasuki 2019, Pegasus dilaporkan menyusup ke aplikasi WhatsApp dan bahkan mampu menghapus riwayat panggilan yang tidak terjawab. Versi terbaru Pegasus memiliki kemampuan lebih canggih, yakni bisa menyusup ke ponsel tanpa perlu sasaran mengklik tautan phising, fitur yang dikenal sebagai zero-click attack.
NSO Group sebagai pengembang Pegasus kini masuk dalam daftar hitam pemerintah Amerika Serikat karena dianggap terlibat dalam aktivitas yang bertentangan dengan kepentingan keamanan nasional atau kebijakan luar negeri. Selain Pegasus, terdapat spyware canggih lain yang beredar di pasar, seperti Chrysaor dan Phantom. Seluruh perangkat tersebut dikembangkan oleh perusahaan swasta dan digunakan secara luas di berbagai belahan dunia. Kaspersky pernah mengungkap sejumlah langkah yang dapat diambil pengguna untuk menghindari penyadapan melalui spyware tercanggih, meski rincian langkah tersebut belum dijabarkan secara lengkap dalam keterangan ini.
Penetapan tiga tersangka oleh Bareskrim Polri menegaskan bahwa praktik penyadapan ilegal bukan sekadar ancaman teoretis, melainkan persoalan nyata yang menyentuh ranah keamanan negara. Publik kini menantikan langkah lanjutan dari kepolisian, termasuk pengungkapan motif para tersangka, jaringan yang terlibat, serta sejauh mana data hasil penyadapan telah disalahgunakan.
Sumber: CNBC Indonesia


Tinggalkan Balasan